Jedan nezakrpani dodatak dovoljan je da izgubite web trgovinu
Početkom listopada u Bricksforgeu, popularnom WordPress dodatku za Bricks Builder, otkrivena je ranjivost s najvišom mogućom ocjenom: 10 od 10. Napadač za nju ne treba lozinku ni korisnički račun. Dovoljna mu je adresa vaše web stranice.
Prvi napadi zabilježeni su 7. listopada navečer. Bricksforge je ispravak objavio 8. listopada, a Patchstack, tvrtka specijalizirana za sigurnost WordPressa, istog je dana objavio upozorenje da se ranjivost već iskorištava u stvarnim napadima. Ako ne znate koji dodaci rade na vašoj web stranici, popis provjera nalazi se niže. Traje nekoliko minuta.
Vremenska crta: koliko je vremena ostalo vlasnicima
| Kada | Što se dogodilo |
|---|---|
| 7. listopada 2026., 21:47 UTC | Patchstack bilježi prvi pokušaj iskorištavanja ranjivosti. |
| 8. listopada 2026. | Bricksforge objavljuje verziju 4.0.1 s ispravkom, a Patchstack objavljuje upozorenje o aktivnom iskorištavanju. |
| 12. listopada 2026. | O ranjivosti pišu i svjetski mediji za informacijsku sigurnost, među njima SC Media. |
Između prvog napada i ispravka prošao je otprilike jedan dan. Tko je ažurirao tek kad je vijest stigla do medija, ažurirao je pet dana nakon prvog napada.
Što se točno dogodilo
Ranjivost nosi oznaku CVE-2026-85097, a nalazi se u modulu Pro Forms, u dijelu koji prima datoteke poslane preko obrasca. Napadač pošalje datoteku koja se predstavlja kao slika, a u sebi nosi PHP kod. Dodatak je zatim spremi na mjesto s kojeg se kod može pokrenuti. Od tog trenutka napadač na vašem poslužitelju radi što želi.
Zahvaćene su sve verzije do 3.1.8.9. Ispravak je u verziji 3.1.8.10, a proizvođač preporučuje nadogradnju na 4.0.1.
Jedan detalj posebno je važan. Proizvođač izričito navodi da ispravak vrijedi za sve web stranice na kojima je aktivan Pro Forms, čak i kad njihovi obrasci uopće nemaju polje za slanje datoteka. Rečenica „kod nas nitko ne šalje privitke“ dakle ne znači da ste sigurni.
Što napadač dobije kad prođe
Kad netko može na vaš poslužitelj spremiti vlastiti kod i pokrenuti ga, više nije važno koliko je jaka vaša lozinka. Ima pristup datotekama web stranice i bazi podataka. U web trgovini to znači imena, adrese, mailove i telefone kupaca, povijest narudžbi i sve ostalo što trgovina drži u bazi.
Uz to može mijenjati samu stranicu: dodati skriveni administratorski račun, podmetnuti lažni dodatak ili ubaciti skriptu koja kupcima na blagajni krade podatke o kartici. Upravo takve tragove tražimo kad pregledavamo napadnutu web stranicu.
Najneugodnije je to što često ništa ne vidite. Trgovina i dalje radi, narudžbe i dalje stižu, a napadač je za to vrijeme u pozadini.
Zašto su upravo dodaci najslabija karika
Bricksforge nije iznimka nego pravilo. Prema Patchstackovu izvješću „State of WordPress Security in 2026“, 91 % novih ranjivosti otkrivenih u 2025. godini bilo je u dodacima, a 9 % u temama. Za 46 % ranjivosti proizvođač do javne objave nije imao ispravak.
Još je važnije koliko brzo napadači reagiraju. Isto izvješće navodi da je otprilike polovica ranjivosti s visokim učinkom iskorištena unutar 24 sata od objave, a kod onih koje su se najviše iskorištavale medijan do prvog napada bio je pet sati. Tjedan dana čekanja na „kad stignemo“ u tom je svijetu vrlo dugo.
Napadi ovakve vrste u pravilu su automatizirani: skeniraju se tisuće web stranica i traži se ranjiva verzija dodatka. U slučaju Bricksforgea Patchstack je zabilježio napade s 63 različite IP adrese. Nitko ne bira baš vas. Dovoljno je da dodatak imate, a da ga niste ažurirali.
Zašto je ovo priča o ažuriranju, a ne o nesreći
Računica je jednostavna. Održavanje web stranice kod nas počinje od 50 € mjesečno + PDV. Čišćenje nakon hakerskog napada počinje od 250 € + PDV, a to je tek račun za sam posao. Tu su još dani bez narudžbi, upozorenje u Googleu i kupci koji se više neće vratiti.
Nećemo tvrditi da održavanje znači da napada nikad neće biti. Znači da netko prati sigurnosna upozorenja, da se ispravak instalira čim izađe i da prije toga postoji svježa sigurnosna kopija. Što sve ulazi u održavanje, a što je zaseban posao, opisali smo u članku Što spada u održavanje web stranice, a što nije.
Kako sigurno ažurirati, a da vam se trgovina ne sruši
Strah od ažuriranja ima smisla. Graditelji stranica poput Bricksa zahvaćaju izgled cijele web stranice pa ažuriranje zna pokvariti raspored ili obrazac. To nije razlog da ažuriranje odgađate. Razlog je da ga napravite redom.
- Sigurnosna kopija. Cijela web stranica i baza, spremljene izvan poslužitelja na kojem stranica radi. Kopija koja stoji na istom poslužitelju nestaje zajedno sa stranicom.
- Ažuriranje u mirnom razdoblju. Ne usred akcije ni vikendom navečer. Za veće web trgovine najbolje je prvo isprobati ažuriranje na kopiji stranice.
- Jedan po jedan dodatak. Ako ažurirate sve odjednom i nešto pukne, ne znate što je uzrok.
- Provjera onoga što donosi novac. Pošaljite probni upit preko obrasca, dodajte proizvod u košaricu, dođite do plaćanja i provjerite stiže li mail s potvrdom narudžbe.
- Provjera na mobitelu. Većina kupaca dolazi s mobitela, a raspored se tamo najlakše pokvari.
Što napraviti danas
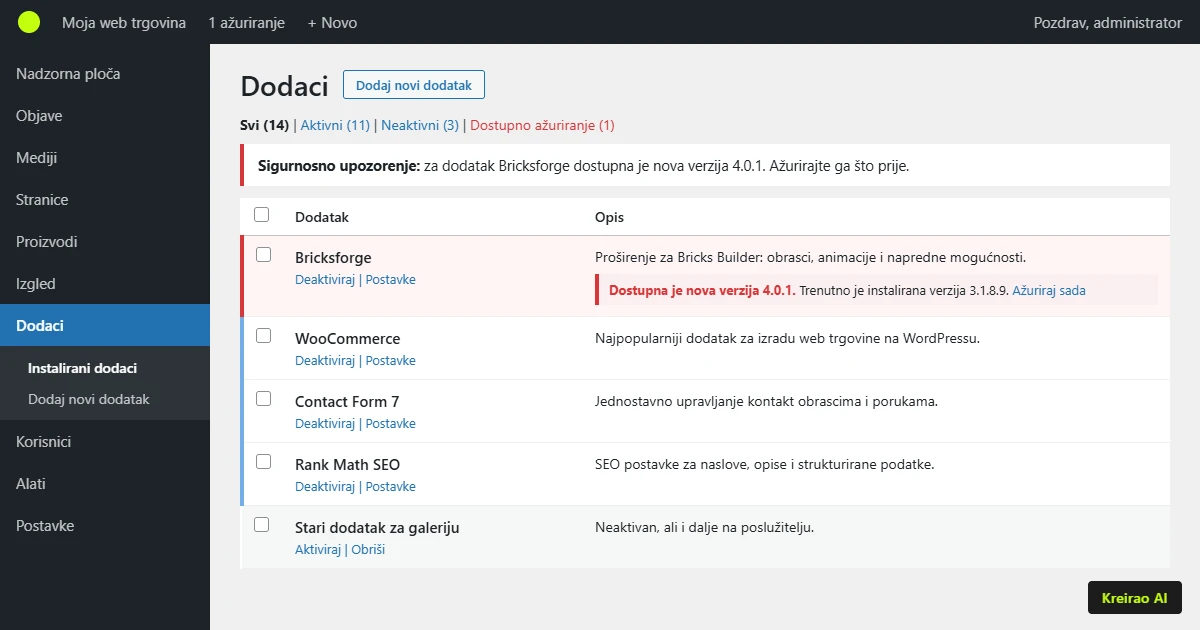
- Provjerite imate li Bricksforge. U administraciji otvorite Dodaci i potražite ga na popisu. Ako je web stranicu radio netko drugi, pitajte ga. Dodatak se često instalira uz temu i nitko se ne sjeća da postoji.
- Ažurirajte ga na verziju 4.0.1 ili barem 3.1.8.10, redoslijedom iz prethodnog dijela. Za one koji ne mogu ažurirati odmah Patchstack navodi privremeno pravilo zaštite pod nazivom RapidMitigate.
- Potražite tragove. Neočekivane PHP datoteke u mapi
wp-content/uploads/bricksforge/tmp/ili u drugim mapama unutar uploads, posebno one s imenom koje počinje slogin_admin_. U mapi uploads inače ne bi smjelo biti PHP datoteka. - Pregledajte korisnike i dodatke. Administrator kojeg ne prepoznajete ili dodatak koji niste instalirali razlog su za uzbunu.
- Ako je ranjiva verzija bila aktivna od 7. listopada bez zaštite, računajte da je napad mogao uspjeti. Promijenite lozinke administratora i pogledajte zapise poslužitelja.
Ažuriranje zatvara vrata, ali ne izbacuje nekoga tko je već ušao. Zato su treći i četvrti korak jednako važni kao drugi.
Kako prepoznati da je web stranica već napadnuta
Napadnuta stranica ne mora izgledati napadnuto. Ipak, postoje znakovi na koje vrijedi obratiti pozornost:
- Administratorski račun koji nitko nije napravio.
- Dodatak ili tema na popisu koje nitko ne prepoznaje.
- PHP datoteke u mapi uploads ili datoteke čudnih imena u korijenskoj mapi.
- Kupci javljaju da ih stranica preusmjerava na tuđu adresu ili da im se otvaraju skočni prozori.
- Mailovi iz trgovine završavaju u neželjenoj pošti ili stižu poruke o odbijenim mailovima koje niste slali.
- Stranica je iznenada znatno sporija bez objašnjenja.
- U Google Search Consoleu, u izvješću Sigurnosni problemi, pojavilo se upozorenje o hakiranom sadržaju ili zlonamjernom softveru.
Nijedan od ovih znakova sam po sebi ne dokazuje napad, ali svaki zaslužuje pregled.
Pronašli ste trag: što dalje, korak po korak
- Nemojte u panici sve brisati. Prvo spremite kopiju trenutnog stanja. Kasnije će vam trebati da shvatite kako je napadač uopće ušao i što je dirao.
- Promijenite sve pristupe. Lozinke administratora WordPressa, hostinga, FTP-a ili SSH-a, baze podataka i mail računa vezanih uz trgovinu. Ako trgovina koristi vanjske servise preko ključeva (plaćanje, dostava, newsletter), zamijenite i njih.
- Uklonite ono što ne pripada. Zlonamjerne datoteke, nepoznate administratore i dodatke. Jezgru WordPressa i dodatke najsigurnije je instalirati ponovo iz čistih izvora, a ne samo ažurirati preko postojećih datoteka.
- Zatvorite ulaz. Ako ne ažurirate dodatak kroz koji je napadač ušao, vratit će se istim putem.
- Očistite Googleovo upozorenje. Ako se u Search Consoleu pojavio sigurnosni problem, nakon čišćenja zatražite ponovni pregled. Google navodi da pregled može trajati od nekoliko dana do nekoliko tjedana i da ne treba slati novi zahtjev prije odgovora na prethodni.
- Dokumentirajte sve. Što ste našli i kada, što ste napravili i tko je što radio. Dokumentacija vam treba za GDPR, o čemu više u nastavku.
Ako ovaj posao ne želite raditi sami, čišćenje web stranice nakon hakerskog napada radimo kao zasebnu uslugu: uklanjamo zlonamjerni kod i lažne korisnike, zatvaramo ulaz i skidamo Googleova upozorenja.
Što ako ste ipak pogođeni: GDPR
Tu počinje dio koji vlasnici web trgovina najčešće ne očekuju. Ako je napadač imao pristup poslužitelju na kojem su podaci kupaca, to je povreda osobnih podataka, a vi ste kao vlasnik trgovine voditelj obrade.
Prema članku 33. GDPR-a povredu morate prijaviti Agenciji za zaštitu osobnih podataka (AZOP) bez nepotrebnog odgađanja, a ako je izvedivo, najkasnije u roku od 72 sata od saznanja. Prijava nije potrebna samo ako nije vjerojatno da povreda ugrožava prava i slobode osoba. Ako je rizik visok, o povredi treba obavijestiti i same kupce (članak 34.).
AZOP prijavu prima na obrascu „Izvješće o povredi osobnih podataka“, koji se preuzima na njihovoj stranici, a skenirani se primjerak šalje na [email protected]. Ako u 72 sata nemate sve podatke, pošaljite ono što imate. Ostalo se može dopuniti naknadno. Ako prijavu šaljete nakon 72 sata, u njoj morate navesti razloge kašnjenja.
Povredu morate dokumentirati čak i kad odlučite da je ne prijavljujete. U bilješci treba stajati:
- što se dogodilo i kada ste saznali,
- koji su podaci mogli biti zahvaćeni i koliko ljudi to pogađa,
- koje ste mjere poduzeli,
- zašto ste odlučili prijaviti ili ne prijaviti povredu AZOP-u i obavijestiti kupce.
Ako vam web stranicu održava agencija, ona je izvršitelj obrade i prema članku 33. mora vas obavijestiti bez nepotrebnog odgađanja nakon što sazna za povredu.
Za one koji žele biti spremni prije nego se išta dogodi razvili smo dodatak GDPR evidencija. Svaki dan provjerava ima li na stranici znakova napada, a kad ih nađe, javlja mailom i pomaže otvoriti povredu s rokom od 72 sata. Važno je znati da dodatak traži tragove napada, a ne blokira ih niti uklanja pa ne zamjenjuje ažuriranje ni zaštitu na hostingu. Opširnije o obvezama vlasnika web stranica pročitajte u članku GDPR za vlasnike web stranica: osam obveza na koje vlasnici rijetko misle.
Navike koje smanjuju rizik prije sljedeće ranjivosti
- Manje dodataka. Svaki dodatak je dodatna vrata. Ako ga ne koristite, obrišite ga, a ne samo deaktivirajte.
- Obrišite i zaboravljene teme. Neaktivna tema s ranjivošću i dalje je na poslužitelju.
- Sigurnosna kopija izvan poslužitelja i povremena provjera da se kopija stvarno može vratiti.
- Dvostruka provjera pri prijavi za sve administratore i što manje administratorskih računa.
- Netko tko prati obavijesti. Ranjivost se često objavi navečer, a vi je saznate za tjedan dana. Zato netko mora biti zadužen da vijesti prati i reagira.
- Popis dodataka na jednom mjestu. Što je instalirano, čemu služi i tko ga je dodao.
Česta pitanja
Moram li ažurirati ako ne koristim obrasce?
Ranjivost je u modulu Pro Forms. Ne možemo izvana znati je li taj modul kod vas uključen, zato provjerite u postavkama dodatka. Ako je Bricksforge instaliran, najsigurnije ga je ažurirati u svakom slučaju.
Je li dovoljno deaktivirati dodatak?
Deaktivacija može privremeno pomoći, ali ne uklanja datoteke koje je napadač već postavio. Ako je ranjiva verzija bila aktivna od 7. listopada, provjerite tragove bez obzira na deaktivaciju.
Hoće li me zaštititi hosting?
Neki hostinzi imaju vlastitu zaštitu, ali ne možemo znati što vaš točno blokira. Ne oslanjajte se na to umjesto ažuriranja.
Moram li prijaviti AZOP-u ako nisam siguran da su podaci ukradeni?
Rok od 72 sata računa se od trenutka kad saznate za povredu. Prijava nije potrebna ako nije vjerojatno da povreda ugrožava prava i slobode osoba, ali tu odluku i njezino obrazloženje morate zapisati. Kad niste sigurni, bolje je savjetovati se s osobom za zaštitu podataka ili pravnikom nego šutjeti.
Zaključak
Bricksforge je ovaj put dospio u vijesti, ali se ista priča ponavlja i s drugim dodacima. Web trgovina rijetko propadne zbog jednog velikog promašaja. Češće je u pitanju jedan dodatak koji je čekao na ažuriranje.
Ako niste sigurni imate li Bricksforge ili što još radi na vašoj web stranici, javite nam se pa ćemo pogledati.
Izvori
- Patchstack: kritična ranjivost u Bricksforgeu koja se iskorištava
- Bricksforge: popis verzija (4.0.1, 8. listopada 2026.)
- SC Media: Critical Bricksforge WordPress flaw exploited in attacks
- Patchstack: State of WordPress Security in 2026
- GDPR, članak 33.
- AZOP: izvješćivanje o povredi osobnih podataka
- Google Search Console: izvješće Sigurnosni problemi
Piše Biljana Jelić, vlasnica Digitalnog Pulsa. Održavamo WordPress web stranice i web trgovine, a tekst se temelji na objavama Patchstacka i proizvođača dodatka te na tekstu GDPR-a i uputama AZOP-a i Googlea.
Mi pratimo Google i zakone, a vi radite svoj posao.
Pišemo samo kad je važno, o promjenama u Googleu i propisima koje utječu na vaš posao, uz savjete i besplatne alate koje sami razvijamo.
Popis od 17 obveza koje vaša web stranica mora imati u 2026., uz svaku propis i rok.
- Samo kad je važno
- Bez spama
- Odjava jednim klikom